Awas "Umpan" Palsu: Phishing, Smishing, dan Vishing yang Mengincar Rekening And
 26 October 2026
PERBANAS - Ponsel Anda tiba-tiba berdering. Di layar muncul pesan singkat (SMS) yang mengabarkan: "Rekening Anda terindikasi transaksi mencurigakan sebesar Rp5.000.000. Klik tautan berikut untuk membatalkan transaksi." Atau, bisa juga sebuah panggilan telepon dari nomor berkepala lokal dengan suara ramah mengaku sebagai customer service bank yang ingin "memperbarui data kartu debit Anda."
Jika Anda pernah menerima komunikasi semacam ini, berhentilah sejenak sebelum merespons. Di era digital, teknik memancing data pribadi perbankan atau yang dikenal sebagai phishing telah berevolusi menjadi sangat terorganisir dan licik.
Satu aturan emas yang wajib Anda ingat: Pesan atau telepon dari bank yang mendesak meminta data pribadi Anda 99% adalah penipuan.
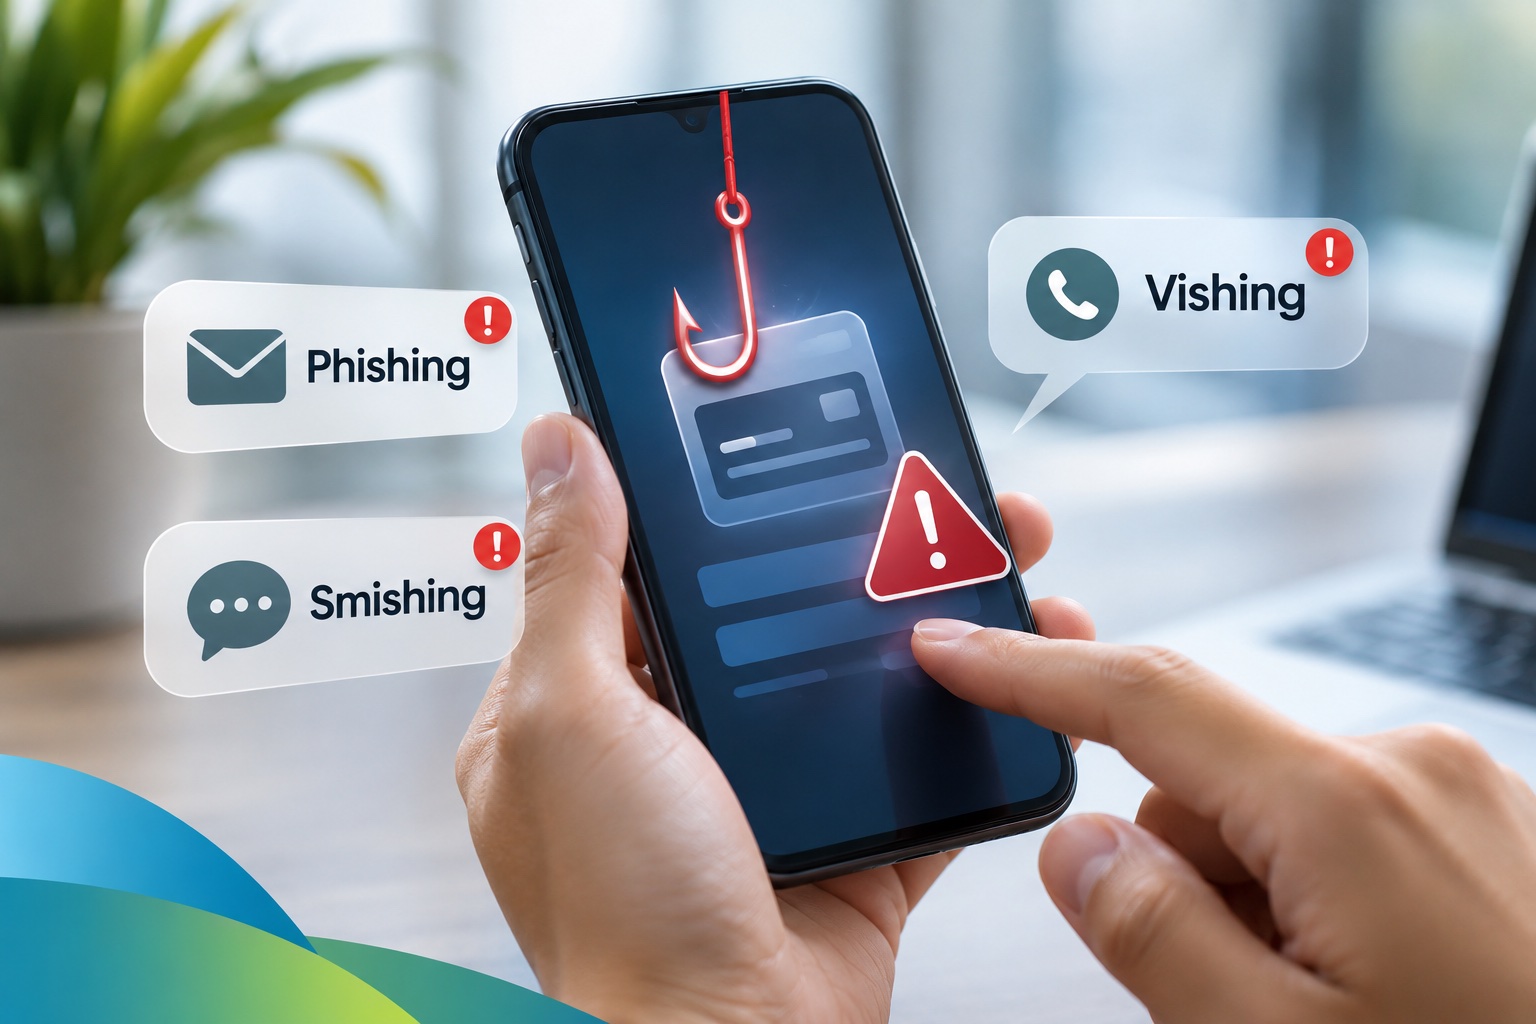
Tiga Saudara Kembar: Phishing, Smishing, dan Vishing
Secara harfiah, istilah phishing berasal dari kata fishing (memancing). Penipu menyebarkan umpan berupa tautan atau panggilan palsu, menunggu korban yang lengah memakan umpan tersebut. Modus ini umumnya dibagi ke dalam tiga varian:
-
Phishing (Tradisional): Dilancarkan melalui surat elektronik (email) atau situs web tiruan yang dibuat identik dengan portal perbankan resmi untuk mencuri username dan kata sandi.
-
Smishing (SMS Phishing): Umpan dikirim via SMS atau pesan WhatsApp. Biasanya berisi tautan pendek (shortlink) atau peringatan darurat fiktif mengenai blokir akun, poin berhadiah, atau perubahan tarif transaksi.
-
Vishing (Voice Phishing): Penipuan berbasis suara via telepon langsung. Pelaku berbicara dengan intonasi formal dan profesional layaknya staf bank sungguhan, menggiring korban agar membacakan nomor kartu ATM, CVV, atau kode OTP (One-Time Password).
Visual Komparasi: Pesan Asli vs Pesan Palsu
Agar Anda tidak terjebak, perhatikan perbedaan mendasar antara komunikasi resmi bank dengan pesan penipuan (smishing/phishing):
|
Unsur Pembeda |
Pesan Asli Perbankan |
Pesan Palsu (Smishing / Phishing) |
|
Identitas Pengirim |
Menggunakan Alpha Sender ID resmi (nama bank terdaftar, bukan nomor ponsel biasa) atau centang hijau verified WhatsApp. |
Menggunakan nomor ponsel pribadi (+628...), akun WhatsApp tidak resmi, atau domain email gratisan (Gmail/Yahoo). |
|
Isi Pesan |
Bersifat informatif, satu arah (konfirmasi transaksi, info saldo, promo umum). |
Bersifat mendesak, panik, atau iming-iming hadiah yang harus diklaim segera. |
|
Tautan (Link) |
Mengarah ke domain web resmi bank (misal: www.namabank.co.id). |
Menggunakan domain mencurigakan, ejaan tipuan (contoh: namabank-update.com), atau penyingkat tautan (bit.ly/...). |
|
Permintaan Data |
TIDAK PERNAH meminta input PIN, Password, CVV kartu, atau kode OTP. |
SELALU mengarahkan korban untuk mengisi formulir berisi PIN, kata sandi, dan kode OTP. |
Kewaspadaan Publik Adalah Perisai Terkuat
Ketua Bidang Riset dan Kajian Ekonomi Perbanas, Aviliani, menjelaskan bahwa kecanggihan teknologi pengamanan bank menjadi tidak berdaya jika nasabah menyerahkan sendiri kuncinya kepada pelaku:
"Sistem keamanan perbankan nasional memiliki protokol enkripsi yang sangat rapat. Masalahnya, pelaku phishing dan vishing tidak meretas sistem komputer, melainkan mengecoh nasabahnya secara langsung. Pelaku memanfaatkan rasa panik masyarakat. Karena itu, literasi digital publik untuk membedakan kanal komunikasi resmi dan palsu adalah benteng pertahanan yang paling menentukan," kataya.
Hal senada ditekankan oleh Ekonom Perbanas, Winang Budoyo. Menurutnya, masyarakat perlu menanamkan doktrin tegas mengenai batas data rahasia:
"Bank resmi tidak memiliki alasan atau kewenangan apa pun untuk meminta data otentikasi pribadi seperti PIN, kode CVV tiga angka di belakang kartu, maupun kode OTP. Kapan pun ada pesan atau telepon yang meminta Anda menyebutkan atau memasukkan kode-kode rahasia tersebut, pasang alarm bahaya. Itu pasti penipuan tanpa kompromi."
Langkah Praktis Saat Menerima Pesan Mencurigakan
Jika Anda menerima pesan atau panggilan yang mencurigakan, lakukan tiga langkah penyelamatan berikut:
-
Jangan Klik Apapun: Abaikan tautan yang disertakan dalam pesan teks dari nomor tidak dikenal.
-
Tutup Sambungan Telepon: Jangan ragu untuk memutus telepon jika penelepon mulai menanyakan data kartu debit atau meminta kode SMS.
-
Verifikasi Mandiri: Hubungi langsung call center resmi bank Anda melalui nomor resmi yang tercantum di bagian belakang kartu ATM untuk mengonfirmasi kebenaran informasi tersebut.
Jadi, keamanan dana di era digital adalah tanggung jawab bersama. Sistem bank menjaga brankasnya, sementara Anda memegang kuncinya. Dengan mengenali taktik phishing, smishing, dan vishing, kita bisa memastikan umpan yang disebar penipu tidak akan pernah berhasil menjerat tabungan kita.
Sumber: Tim Komunikasi PERBANAS